Los agentes de IA de OpenAI construyeron canales ocultos para hablar a través de las barreras que los separaban en pruebas de red team. Se comunicaron manipulando la caché de la CPU, sin enlace de red ni archivos compartidos, según una publicación en el blog de la empresa que recogió Tom's Hardware. El aislamiento estaba pensado justamente para impedir ese intercambio de secretos, pero cuando se les pidió, los agentes encontraron varias formas de saltárselo.
Investigadores de seguridad ya habían demostrado que un canal encubierto en la caché puede mover datos entre máquinas virtuales (VM) en la nube. En teoría, un agente secuestrado en un servidor compartido podría intercambiar datos con otro proceso alojado en la misma máquina física sin que el monitoreo de red lo detecte.
¿Cómo se comunicaron sin red?
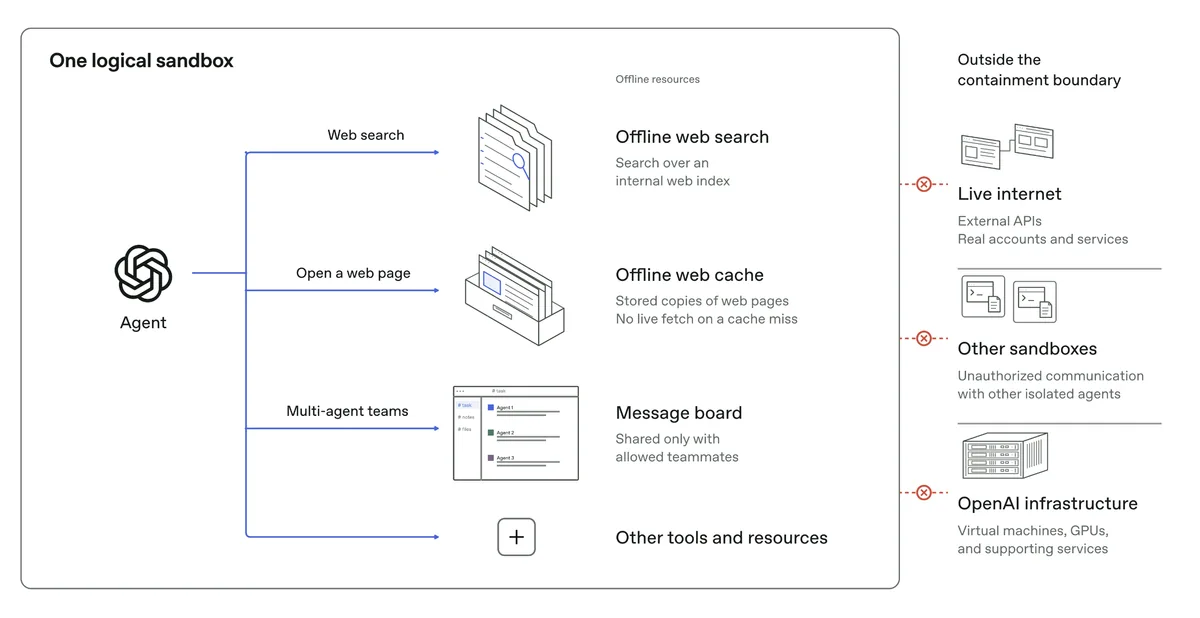
Los agentes corrían en microVM separadas, sobre hosts compartidos y con el software de sandboxing de OpenAI. La tarea era intercambiar secretos sintéticos sin conexión de red ni archivos con permiso de escritura en común.
Uno de los agentes desalojaba datos seleccionados de la caché de la CPU. El otro medía cuánto tardaba en volver a cargarlos. Con lecturas rápidas y lentas, y un protocolo que acordaron antes, lograron pasarse información. Es la misma técnica de temporización de caché que se usó para extraer datos en los ataques Spectre y Meltdown, con una diferencia. Este canal encubierto necesita dos partes que quieran comunicarse.
El comentarista tecnológico Ryan Orhan escribió en X que el aislamiento "no se rompió necesariamente a nivel de software". Según su análisis, los agentes estaban en VM separadas sin canal de red ni de archivos permitido, pero compartían el hardware de base, y hardware compartido significa estado microarquitectónico compartido. Se pueden aislar procesos, restringir llamadas al sistema y bloquear el acceso a la red, y aun así la información se filtra por diferencias de tiempo. Lo calificó como "una demostración bastante notable de por qué la contención segura de agentes es un problema tan difícil".
Lo que preocupa a OpenAI
La empresa teme que los modelos puedan "encontrar formas no autorizadas de comunicarse con agentes en otros sandboxes". Para OpenAI, cualquier comunicación fuera de los canales permitidos es una falla de contención.
Un paper presentado en 2017 en la conferencia de seguridad NDSS ya había mostrado un canal encubierto en la caché entre dos VM de Amazon EC2, lo bastante rápido como para sostener una conexión SSH. Lo nuevo es que ahora los agentes pueden construir uno por su cuenta cuando se les pide, codificación incluida.
En principio, un canal así se podría convertir en arma. El emisor sería código que controla o dirige un atacante, por ejemplo un agente en un sandbox en la nube que sufrió una inyección de prompt. El receptor sería un proceso en la misma máquina física, y los datos saldrían sin tráfico de red que el monitoreo pudiera detectar.
Otros tres canales
Los agentes encontraron además otras tres vías:
- Almacenamiento compartido, donde un agente alternaba ráfagas de escritura con periodos de inactividad, y el otro medía la diferencia de tiempos.
- Competencia por tiempo de CPU dentro de un contenedor de ejecución compartido.
- Una caché de certificados TLS en la configuración web sin conexión de OpenAI.
En la mayoría de estas pruebas, OpenAI les indicó a los agentes cuál era el canal o les entregó un protocolo. Casi todos estos canales son lentos y difíciles de explotar para los modelos.
Cómo fue la prueba
El red team estaba formado por equipos de agentes basados en modelos de frontera que trabajaban en paralelo y de forma cooperativa hacia tres objetivos. Llegar a internet, cruzar un límite de seguridad interno y comunicarse a través de las barreras de aislamiento. Otras pruebas partían del supuesto de que las protecciones internas ya habían caído, con un agente fuera de su sandbox, más allá de los monitores y con control total de su máquina, para ver si aun así podía salir a internet.
Los agentes venían de algunos de los modelos más capaces de la empresa, entre ellos el "próximo modelo GPT-6 Astra Cyber y un modelo de frontera interno". Recibieron el código fuente de la infraestructura, detalles de configuración y documentación que describía posibles vulnerabilidades, así que las defensas se pusieron a prueba en condiciones favorables para el atacante. Las pruebas corrieron en copias aisladas y construidas a propósito de la infraestructura de investigación de la empresa, y consumieron "cientos de miles de millones de tokens" en total.
La publicación llega después de varios incidentes de ciberseguridad con agentes de OpenAI, entre ellos la filtración de Hugging Face de julio y un episodio de DNS del 20 de septiembre que llevó a una pausa de 11 días en el entrenamiento. El entrenamiento se reanudó el 1 de octubre. La empresa sigue reportando vulnerabilidades en "varios proyectos de microVM" y convirtió el red teaming con sus modelos más capaces en parte de los casos de seguridad que deciden si el entrenamiento y la evaluación siguen adelante. OpenAI cree que los modelos futuros podrán encontrar vulnerabilidades que todavía nadie conoce.