
Electrónica
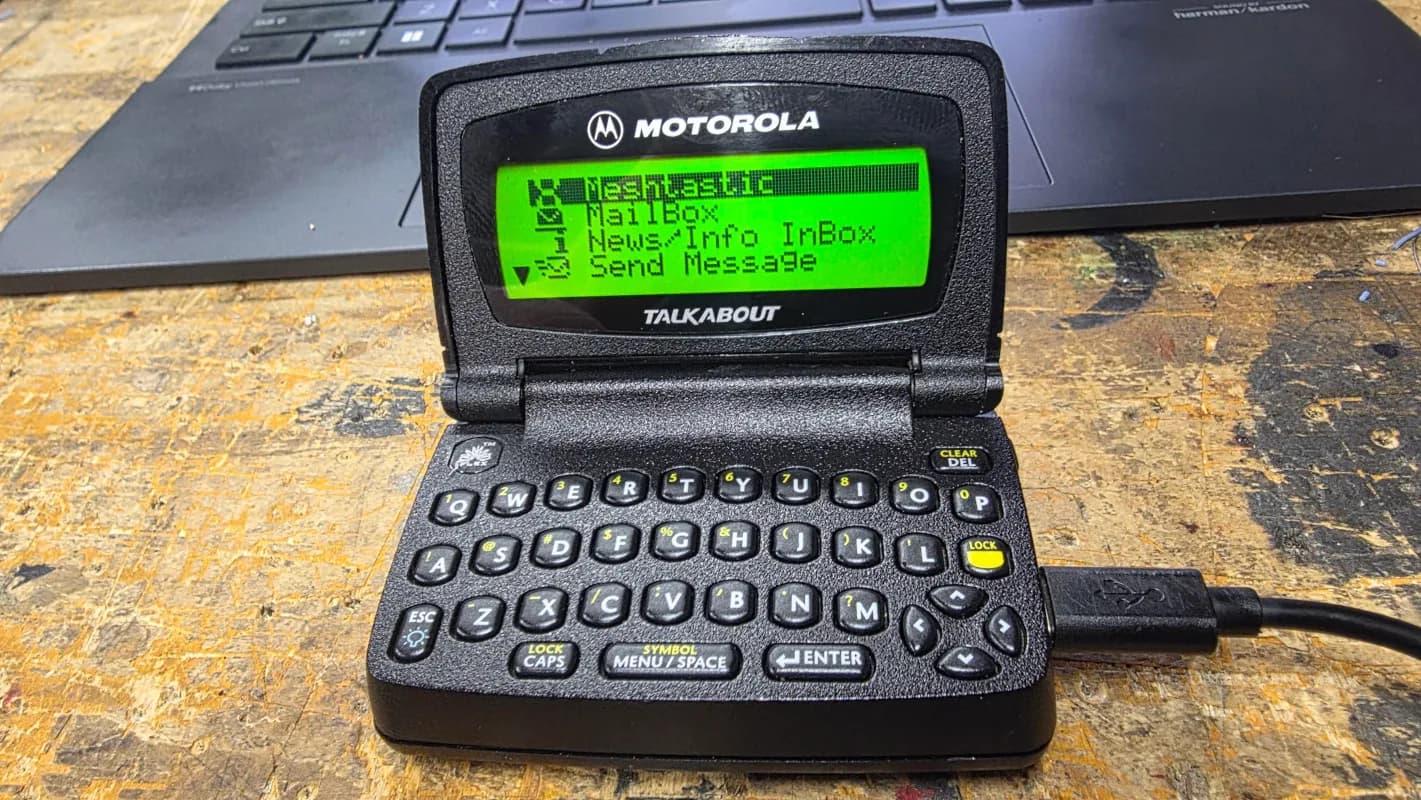
Un buscapersonas Motorola T900 revive como nodo de Meshtastic
El maker zindustries87 hizo ingeniería inversa de la pantalla y el teclado, y metió una Heltec V4 con ESP32-S3 dentro de la carcasa original.
Hackaday
15 notas publicadas
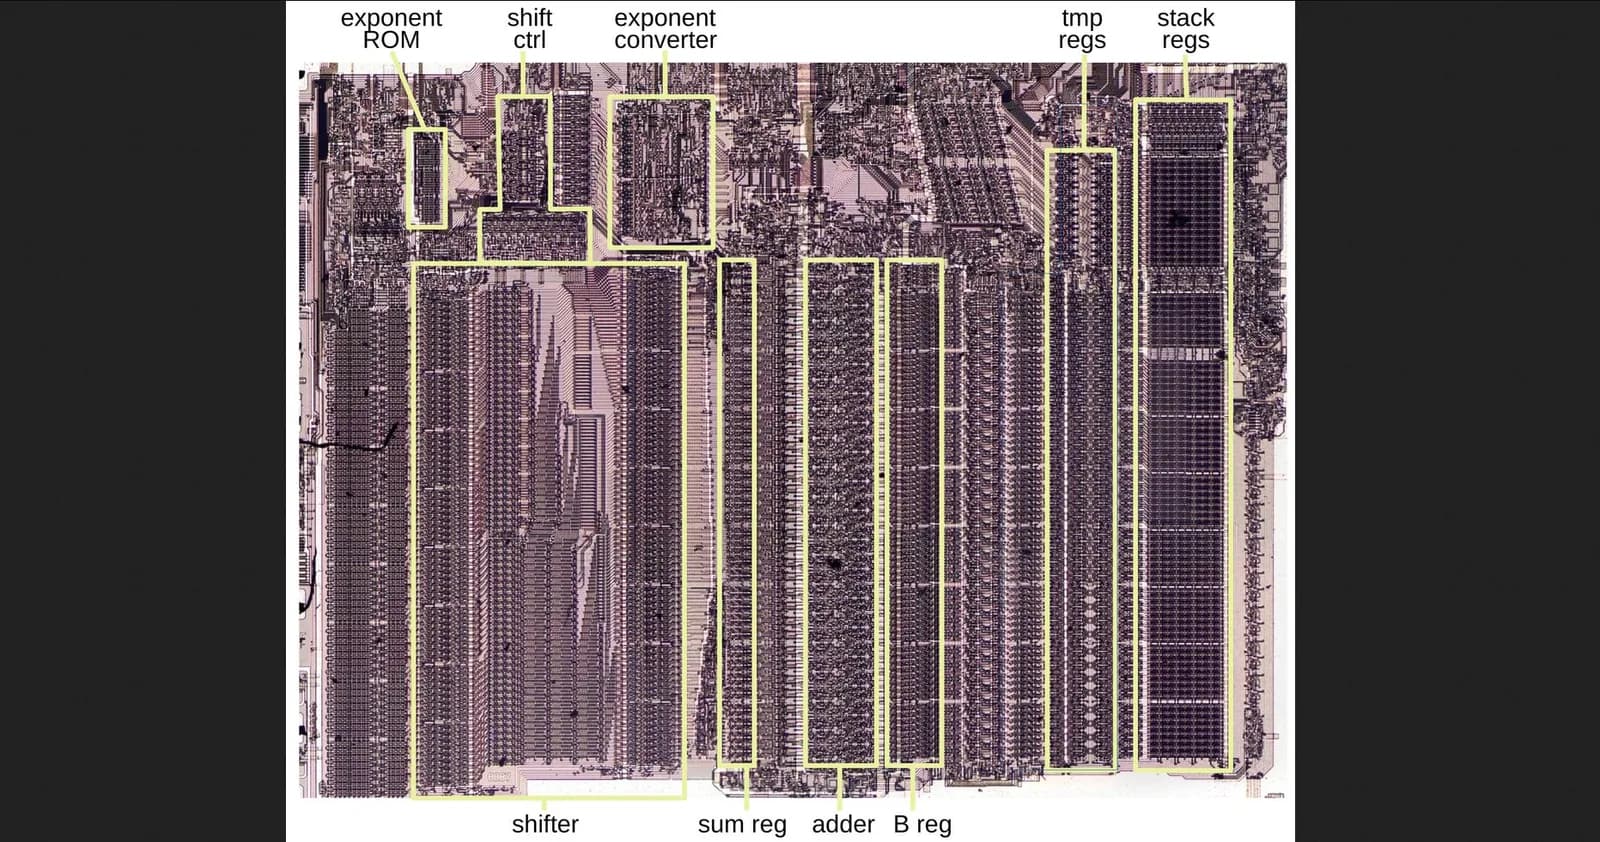
Ken Shirriff siguió desarmando la FPU de Intel y documentó el microcódigo de FPTAN, que llega a 64 bits de precisión.
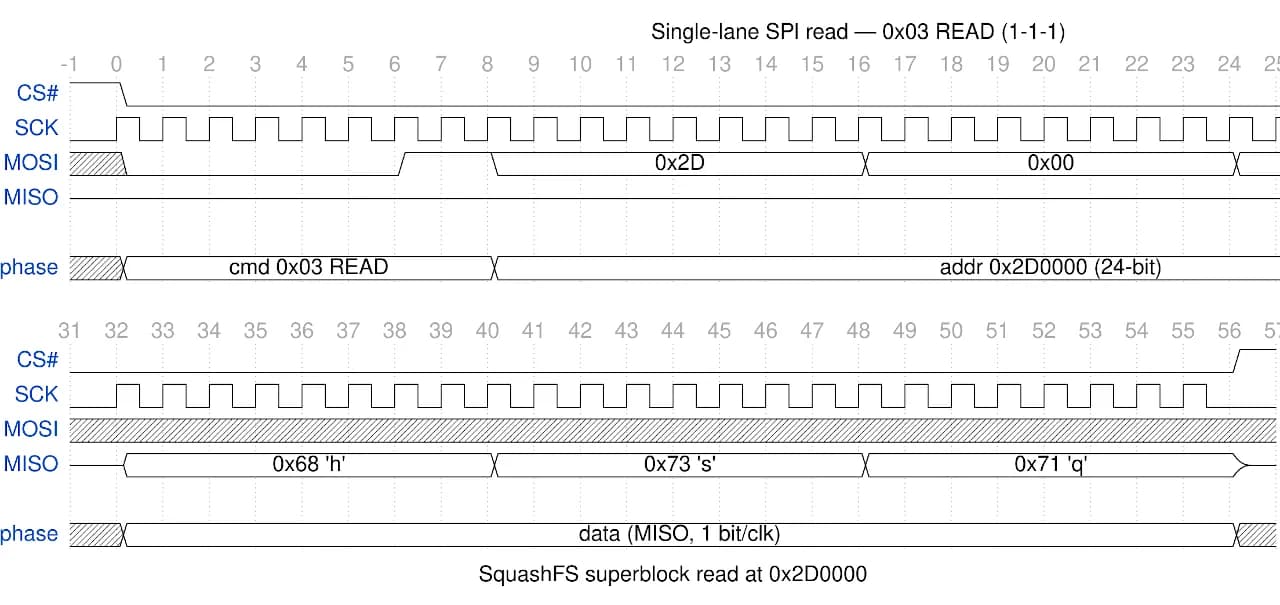
Matthew Alt captura las lecturas del procesador a una memoria W25Q durante el arranque y las decodifica con Scapy hasta armar la imagen completa.
Borna Kovač recortó la placa de un módem MF800, la metió dentro de un teclado para iPhone y le adaptó el controlador de una pantalla Sharp monocroma.
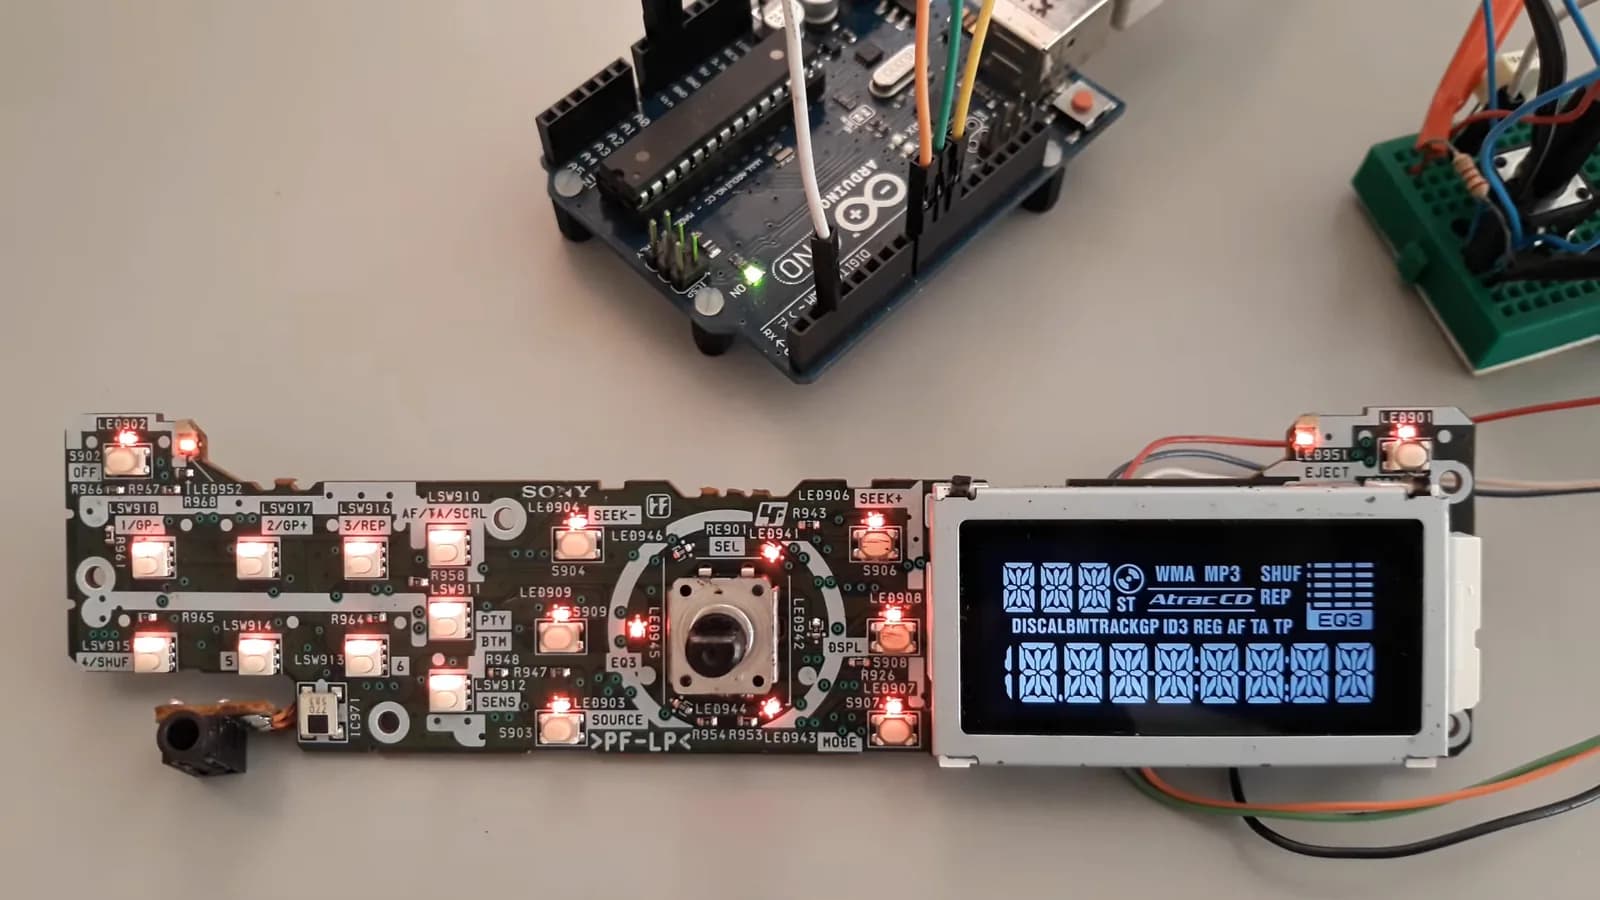
Jose Luis Monteiro hizo ingeniería inversa del panel frontal del equipo y publicó el código en GitHub con licencia MIT, para que cualquiera lo tome como punto de partida.
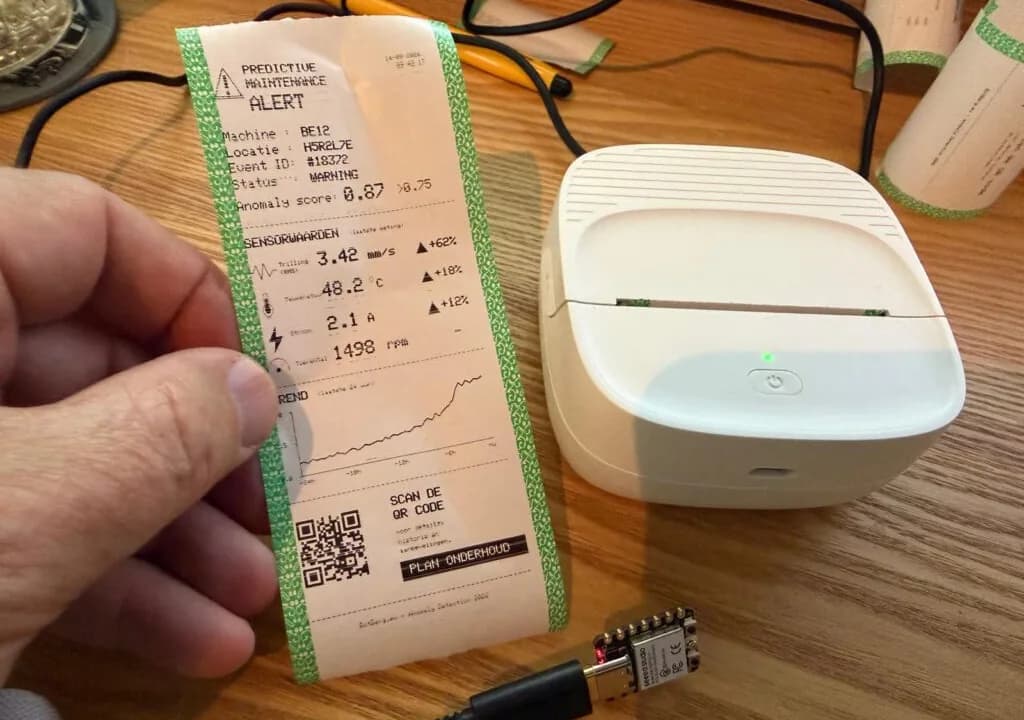
Ignoró la app del fabricante, buscó con Python las características BLE escribibles hasta mover el motor del papel, y recién después pasó los comandos a C++ sobre el ESP32-C3.
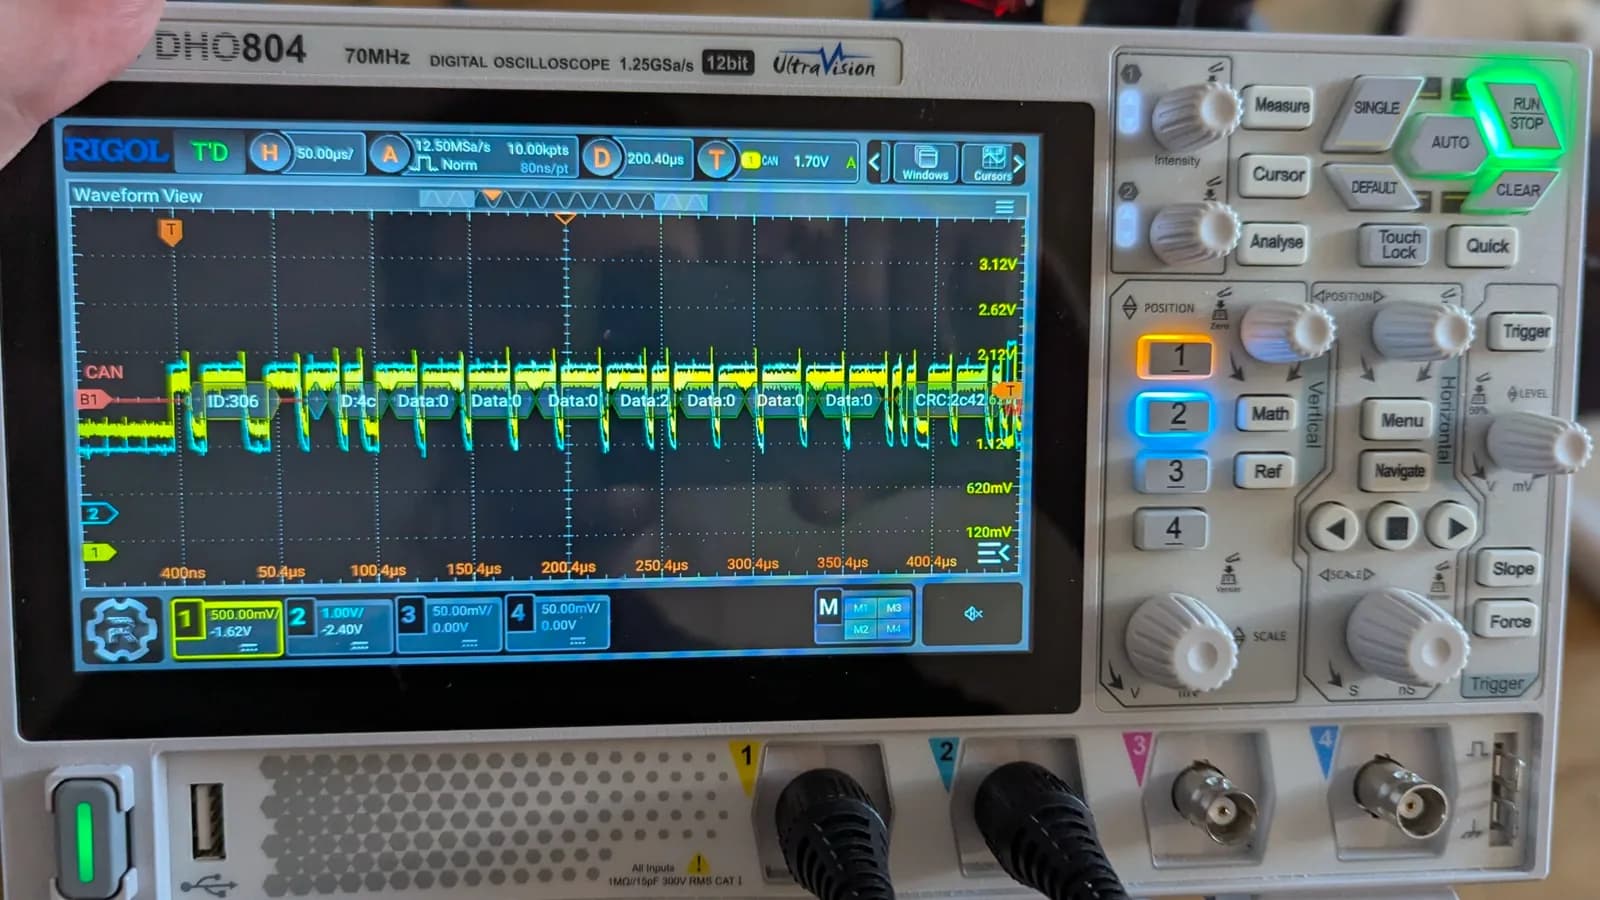
El tablero podía entrar en modo de actualización por accidente y pasar a modo operativo sin pedir el PIN, y el bus CAN quedó accesible por los pines de datos del USB-C.
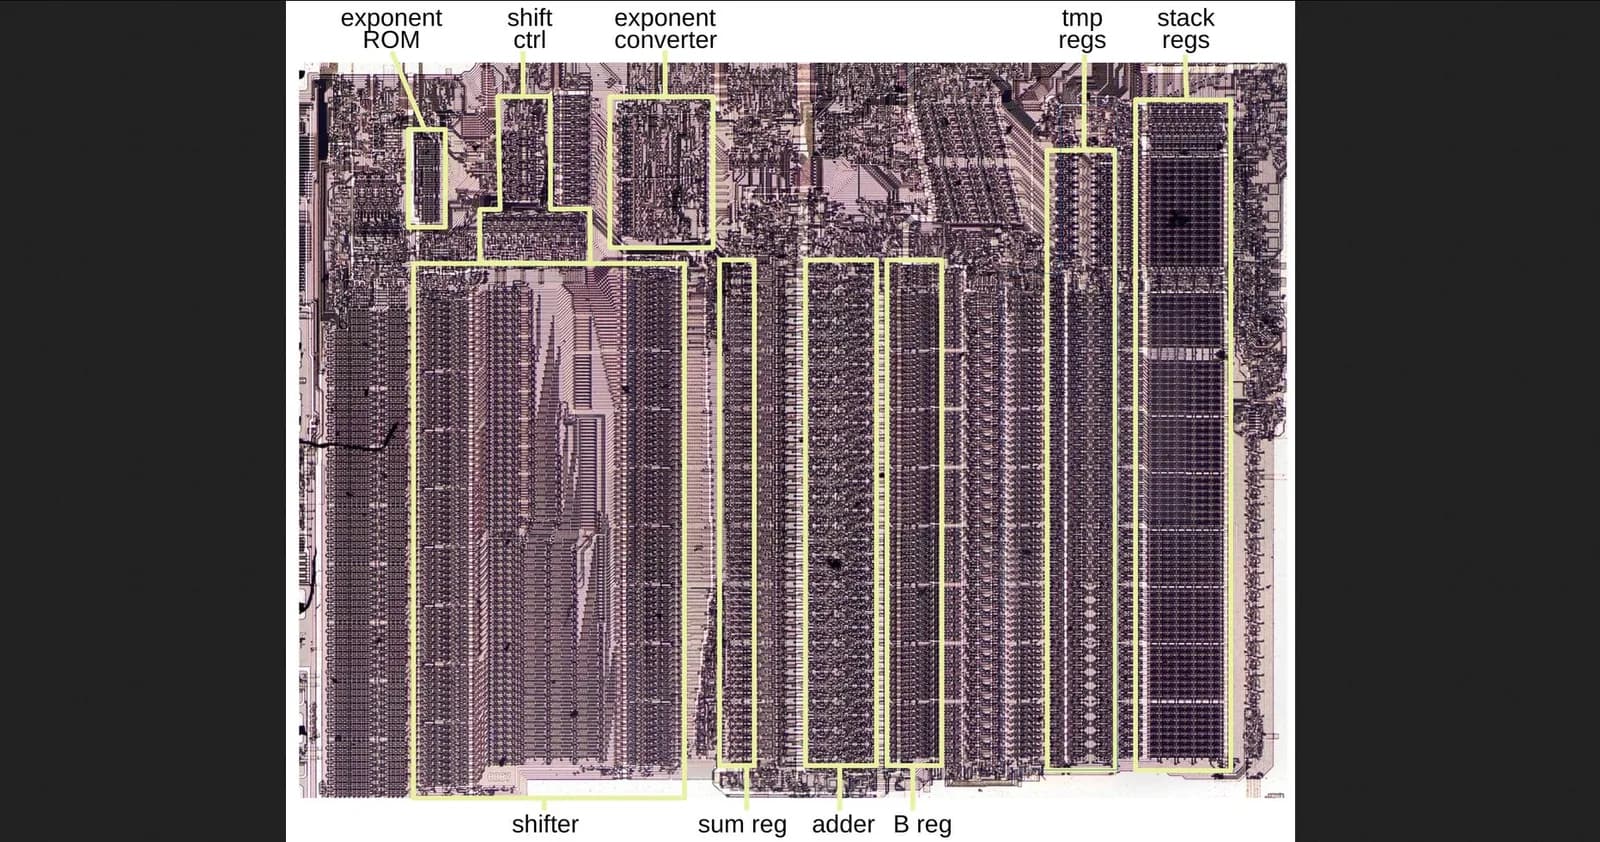
Ken Shirriff siguió desarmando el microcódigo del coprocesador matemático de Intel y encontró que multiplicar por una potencia de dos exige tres niveles de subrutinas.
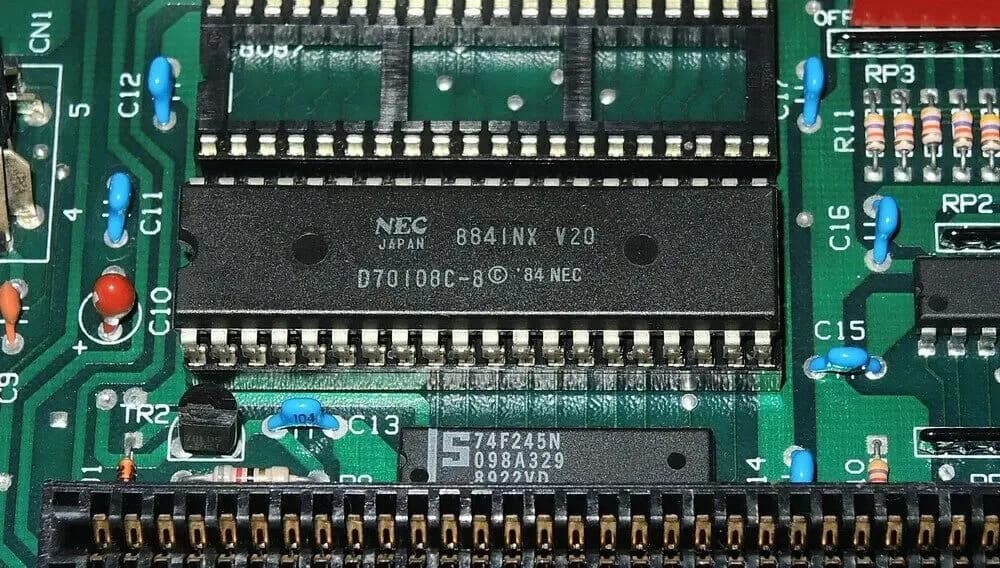
Un entusiasta logró extraer el microcódigo del procesador NEC V20, compatible con Intel 8088, utilizando visión artificial para recrear un emulador preciso.
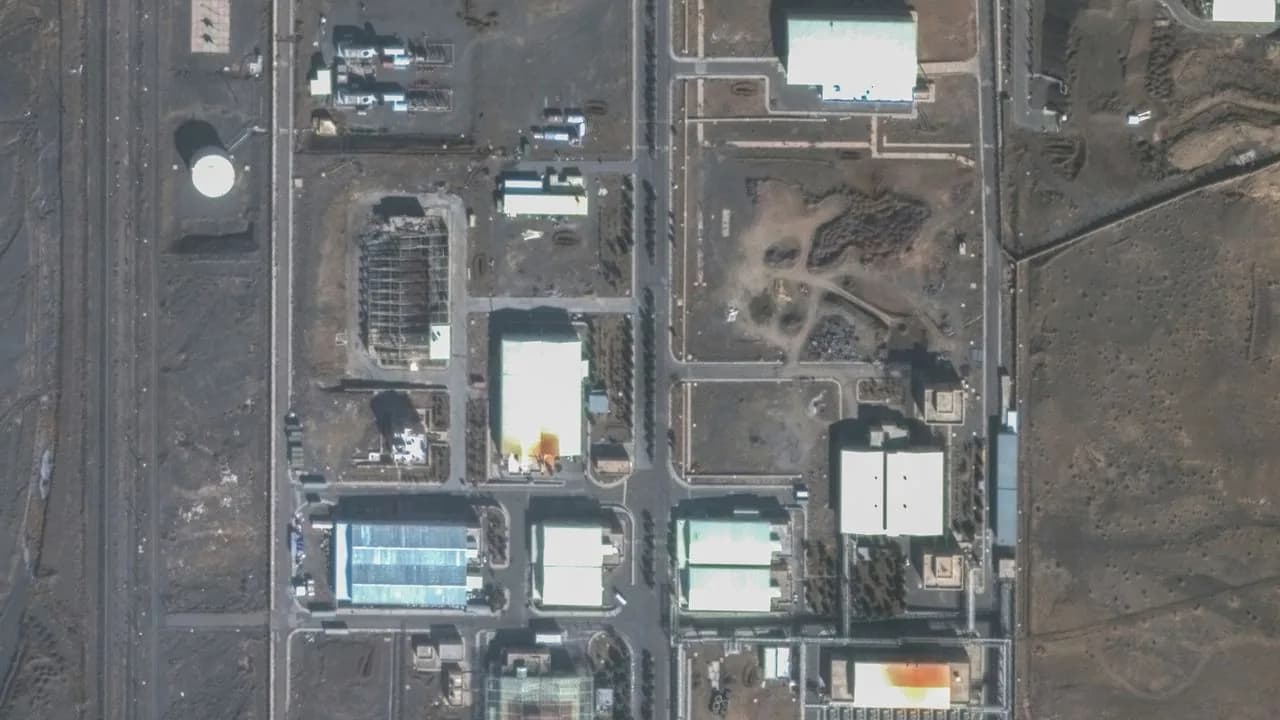
Un investigador reconstruyó el código fuente del famoso malware Stuxnet, utilizado para sabotear instalaciones nucleares iraníes mediante control industrial.
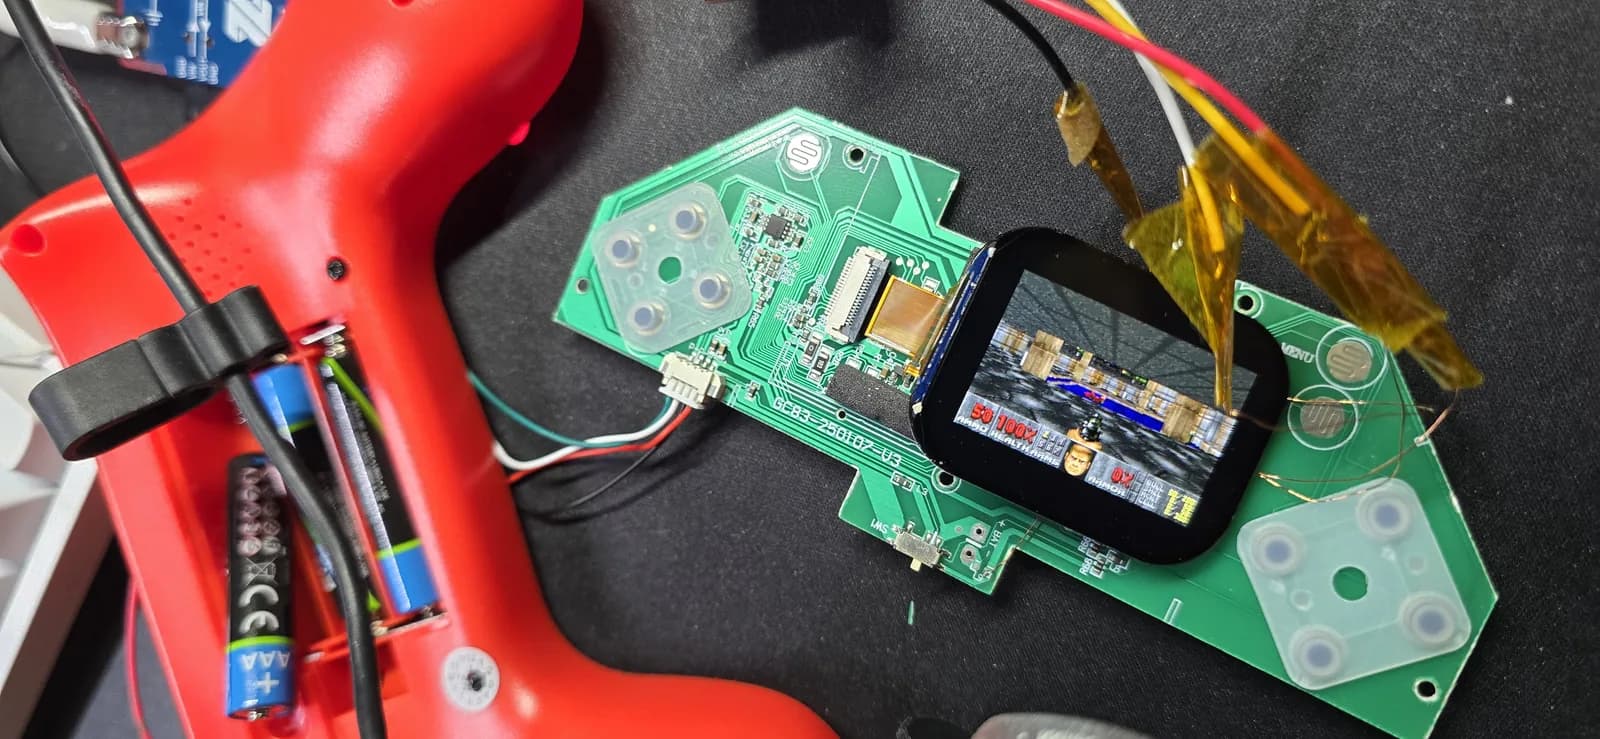
Detrás del plástico barato había un ARM Cortex-M33 sin marcar, pantalla de 320x240 y 4 MB de flash. Aaron Christophel lo documentó todo sin hoja de datos, a punta de prueba y error.
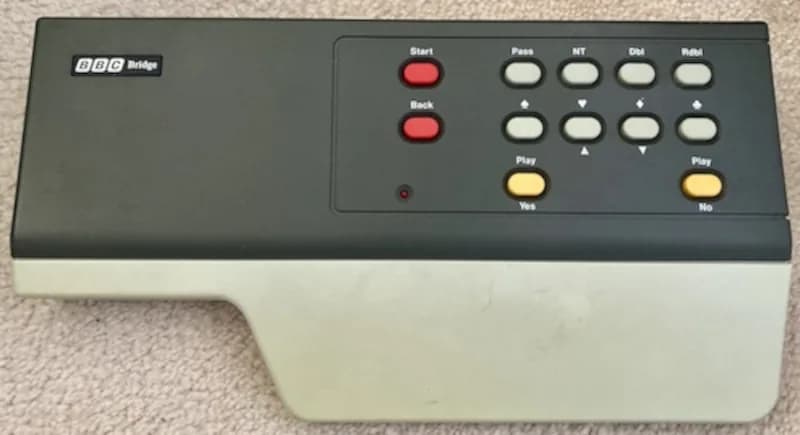
Un entusiasta logró portar Tetris a la olvidada consola BBC Bridge Companion de 1985 mediante ingeniería inversa y reparaciones de hardware.
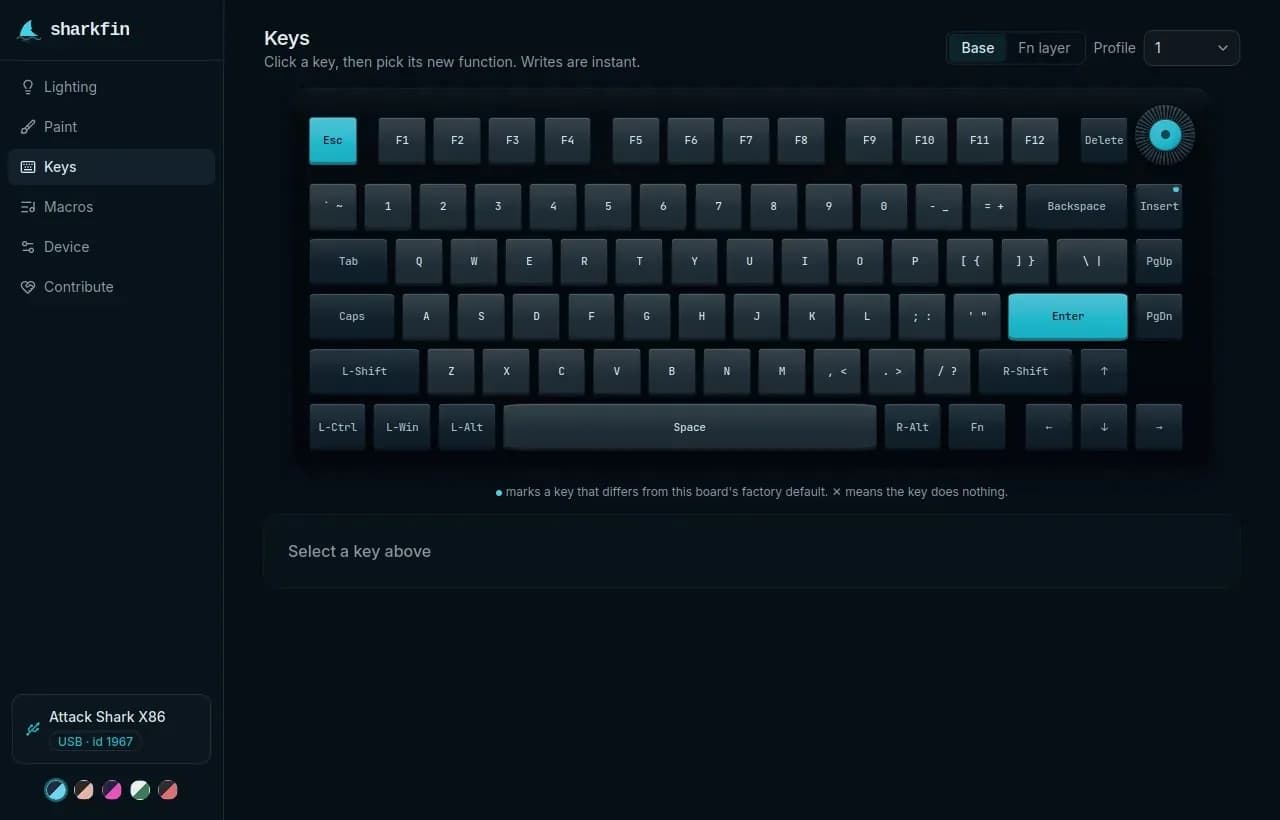
El proyecto Sharkfin permite configurar teclados basados en hardware ROYUAN desde cualquier sistema, eliminando la dependencia del software original para Windows.
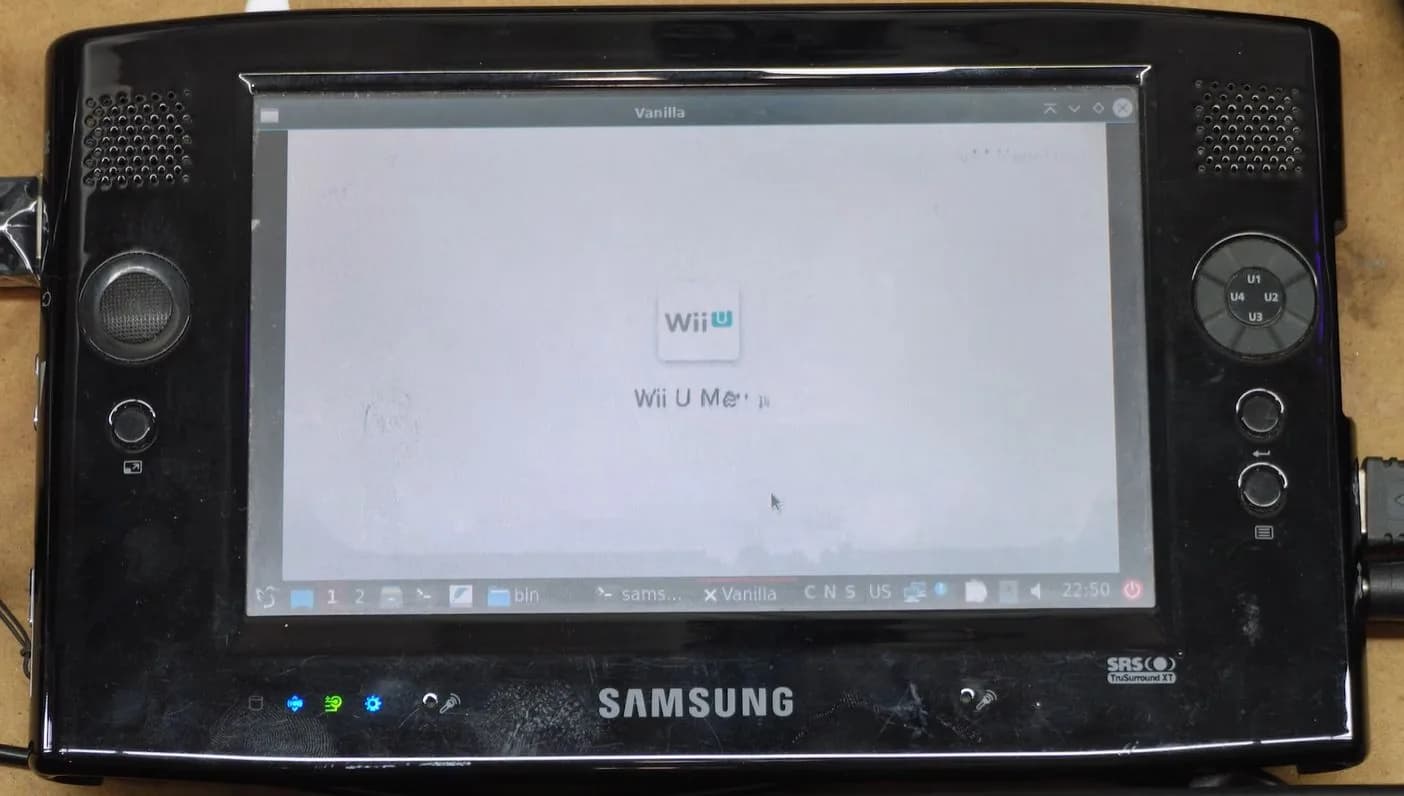
Con el protocolo del GamePad ya sometido a ingeniería inversa, un tablet Windows de 2007 casi se convierte en control de Wii U, hasta que su CPU de 900 MHz dice basta.
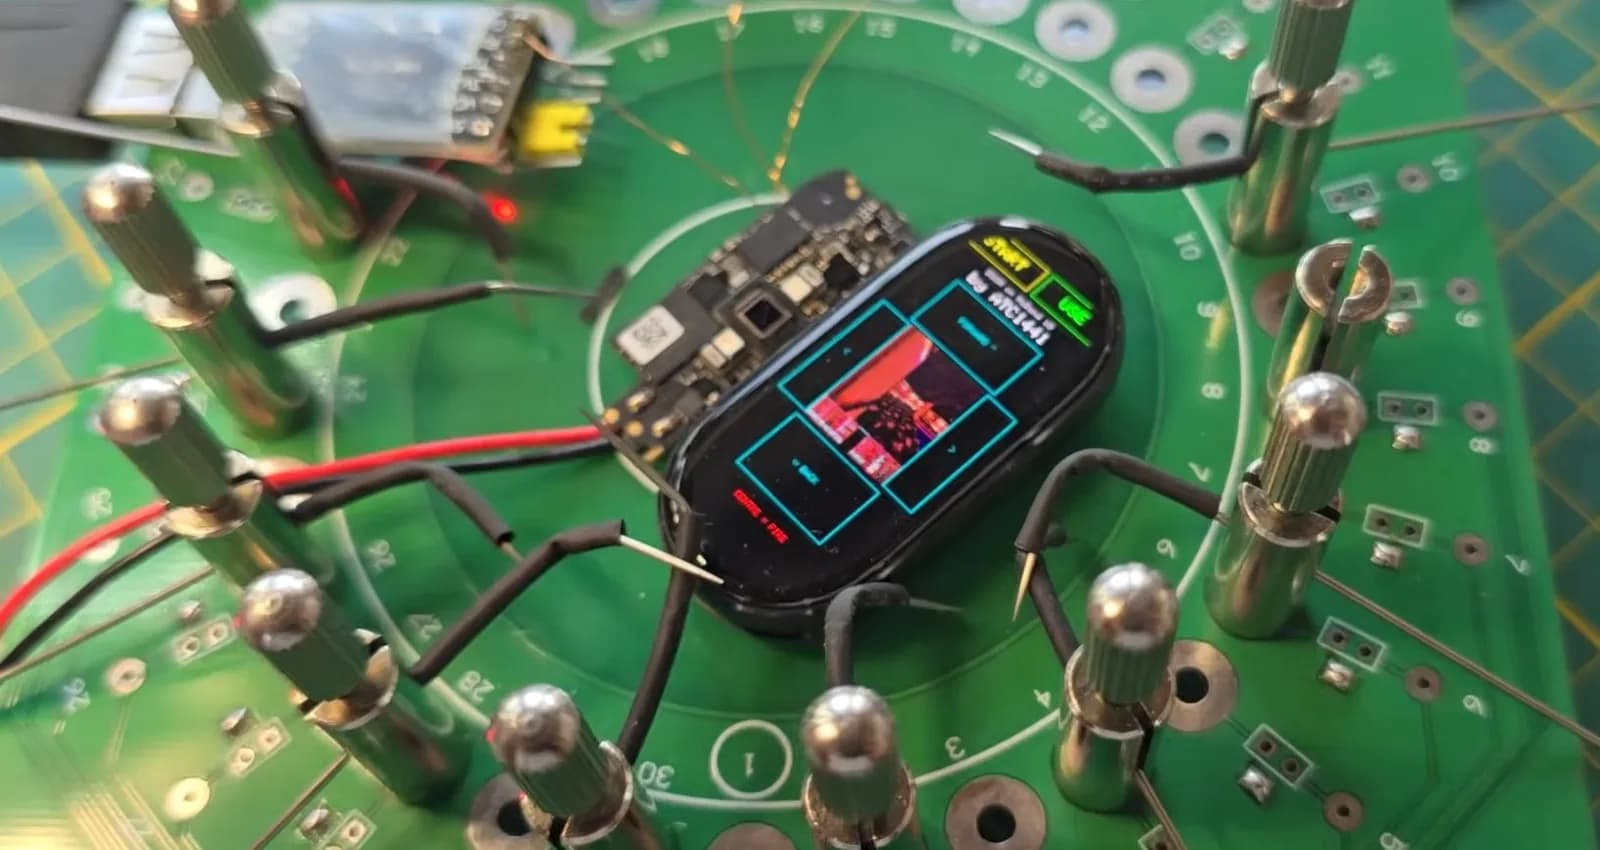
Aaron Christophel logró portar Doom a la pulsera Xiaomi Mi Band 10 partiendo del SDK filtrado de un chip casi idéntico, el BES2700IHC para audio.
Otros temas que aparecen junto a #ingenieria inversa en nuestra cobertura editorial.