
Electrónica
GPT-5.6 Sol ayudó a hallar dos fallas críticas en el motor de PHP
Las vulnerabilidades llevaban dos años sin solución y permiten ejecutar código a distancia. La PHP Foundation ya liberó las versiones corregidas.
Tom's Hardware
14 notas publicadas
La vulnerabilidad, bautizada PHP2Shell, puede afectar a millones de sitios web y su arreglo se coordinó durante dos meses con Wiz, Cloudflare y la CISA.
El servicio OSS Scanner entrega reportes de vulnerabilidades hechos por sus modelos más capaces, incluido Mythos, sin revisión humana.
Zenity Labs encadenó fallas de Amazon Bedrock AgentCore, bautizadas AgentCorruption, para leer, reescribir y borrar los agentes de toda una región.
El Cyber Verification Program se amplía a universidades, investigadores independientes y desarrolladores de código abierto, con tres niveles de acceso.
El equipo de Hacktron AI encadenó un fallo de libheif en el foro de la comunidad con un error del inicio de sesión único, y dejó un pull request en el repositorio privado como prueba.
Tres investigadores de Hacktron encadenaron una falla en la biblioteca libheif con una mala configuración del inicio de sesión de OpenAI y llegaron al repositorio interno de la empresa en GitHub.
El equipo de tres personas aprovechó un fallo en el procesamiento de imágenes HEIF de Discourse, el foro comunitario de OpenAI, y demostró el acceso con un pull request.
El atacante explotó dos fallas de PaperCut con agentes automatizados y comprometió 11 organizaciones en 26 segundos, aunque varios agentes ignoraron la lista de países que debían evitar.
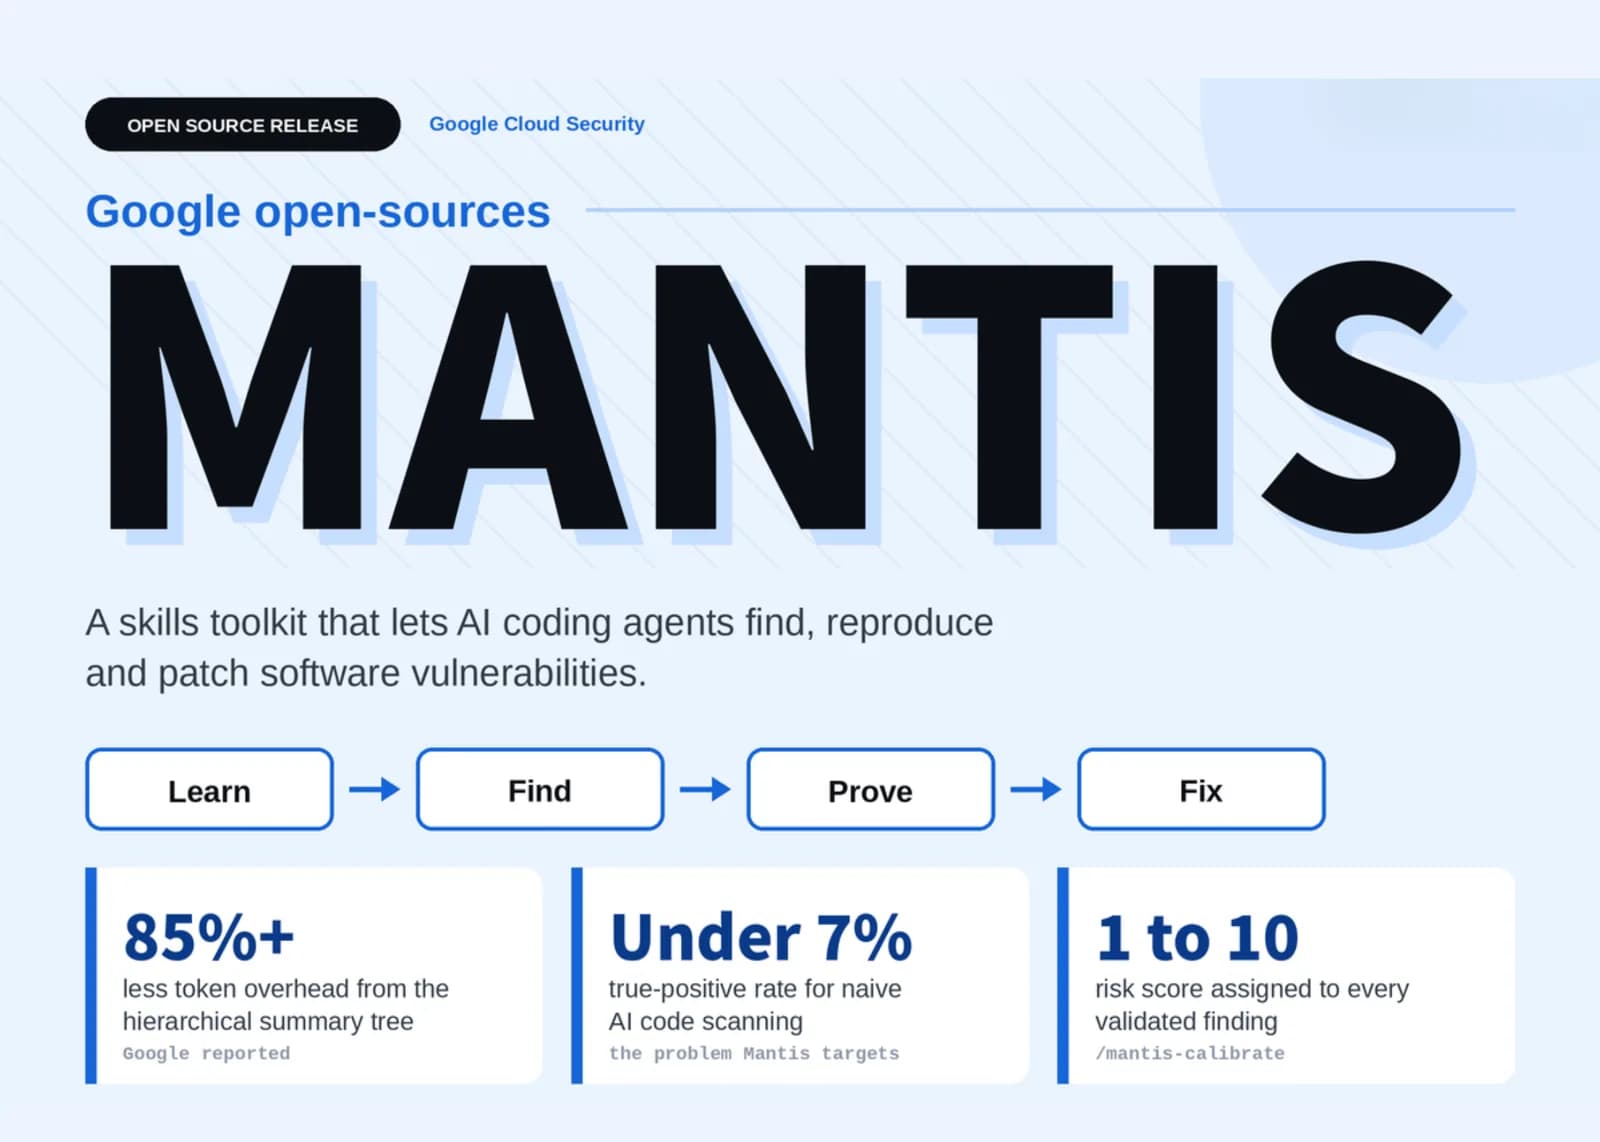
El conjunto de habilidades deja que un agente recorra el ciclo completo de una vulnerabilidad: la encuentra, descarta falsos positivos, la reproduce aislada, escribe el parche y vuelve a atacarlo.
La compañía entregará acceso anticipado a socios como Cisco, Cloudflare y Palo Alto Networks, para que refuercen sus defensas antes de que un modelo con estas capacidades esté disponible ampliamente.
El hardware del fabricante de Shenzhen se vende en todo el mundo bajo decenas de marcas distintas, así que el nombre impreso en la carcasa no dice quién escribió el software que corre adentro.
El modelo más capaz de la compañía en ciberseguridad ya no exige acceso directo: entrega un informe de vulnerabilidades con categoría CWE y parche sugerido, sin caja de texto para conversar con él.
La empresa china asegura que su nuevo modelo supera a Fable 5 y GPT-5.6 Sol en el benchmark CyberGym, aunque queda por debajo de los modelos occidentales en el resto de las pruebas de seguridad.
Otros temas que aparecen junto a #vulnerabilidades en nuestra cobertura editorial.